
Conozca qué tan preparada está su empresa para proteger su información, responder a incidentes y recuperar sus operaciones.
En PeopleWeb evaluamos cómo su organización protege los datos, administra los accesos y mantiene en funcionamiento sus servicios críticos. Utilizamos buenas prácticas de CMMC, ISO/IEC 27001 e ITIL para identificar brechas y convertirlas en un plan de mejora que su equipo pueda ejecutar y verificar.
¿Cómo se aplican las buenas prácticas de CMMC en una empresa?
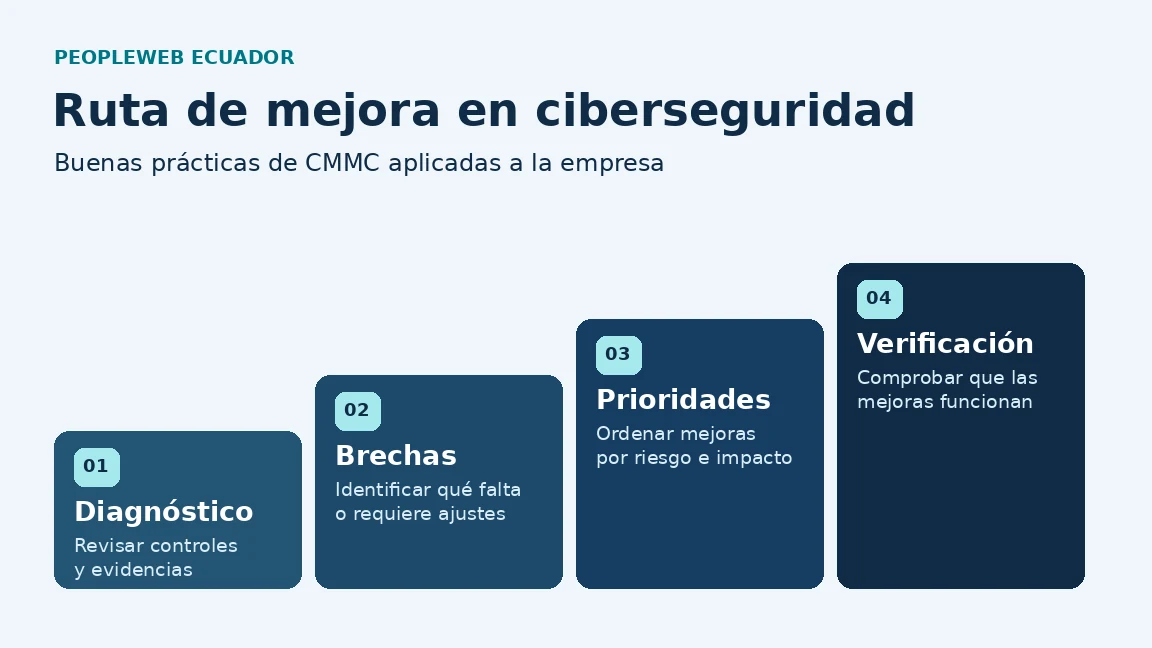
CMMC aporta criterios para revisar cómo se protege la información y qué evidencias muestran que los controles funcionan. En un diagnóstico empresarial, seleccionamos las prácticas pertinentes según los datos que maneja la organización, los servicios de los que depende y los riesgos que necesita atender.
Por ejemplo, si su empresa realiza copias de seguridad, revisamos si puede restaurar un sistema crítico y cuánto tarda en hacerlo. Si tiene una política de accesos, comprobamos si los permisos se revisan cuando una persona cambia de cargo o sale de la organización. Estas verificaciones ayudan a distinguir qué controles funcionan en la práctica y cuáles requieren mejoras.
¿Qué áreas evaluamos?
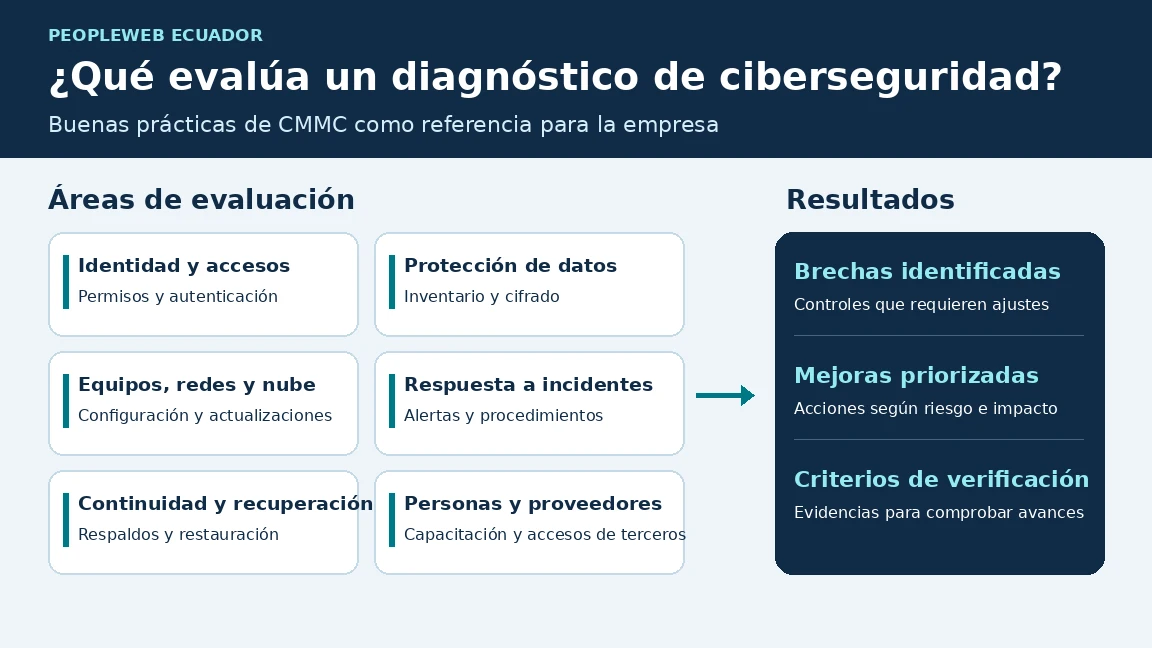
| Área | Qué revisamos |
|---|---|
| Identidad y accesos | Cuentas de usuario, permisos, accesos privilegiados, autenticación multifactor y retiro de accesos. |
| Protección de datos | Inventario de información sensible, permisos para compartirla, cifrado y conservación de datos. |
| Equipos, redes y nube | Configuraciones de seguridad, actualizaciones, acceso remoto y protección de equipos y servicios. |
| Detección y respuesta a incidentes | Registros, alertas, responsables y procedimientos para reportar, atender y documentar incidentes. |
| Continuidad y recuperación | Copias de seguridad, pruebas de restauración y recuperación de procesos críticos. |
| Personas y proveedores | Capacitación, accesos de terceros y responsabilidades sobre la información compartida. |
¿Cómo se complementan CMMC, ISO/IEC 27001 e ITIL?
| Referencia | Aporte al diagnóstico |
|---|---|
| CMMC y NIST SP 800-171 | Orientan la revisión de prácticas concretas de protección y de la evidencia que demuestra su aplicación. |
| ISO/IEC 27001 | Ayuda a organizar la seguridad de la información mediante políticas, responsabilidades, gestión de riesgos y mejora continua. |
| ITIL | Ayuda a incorporar la seguridad al trabajo diario de TI, especialmente en la gestión de incidentes, cambios y servicios. |
Del diagnóstico al plan de mejora
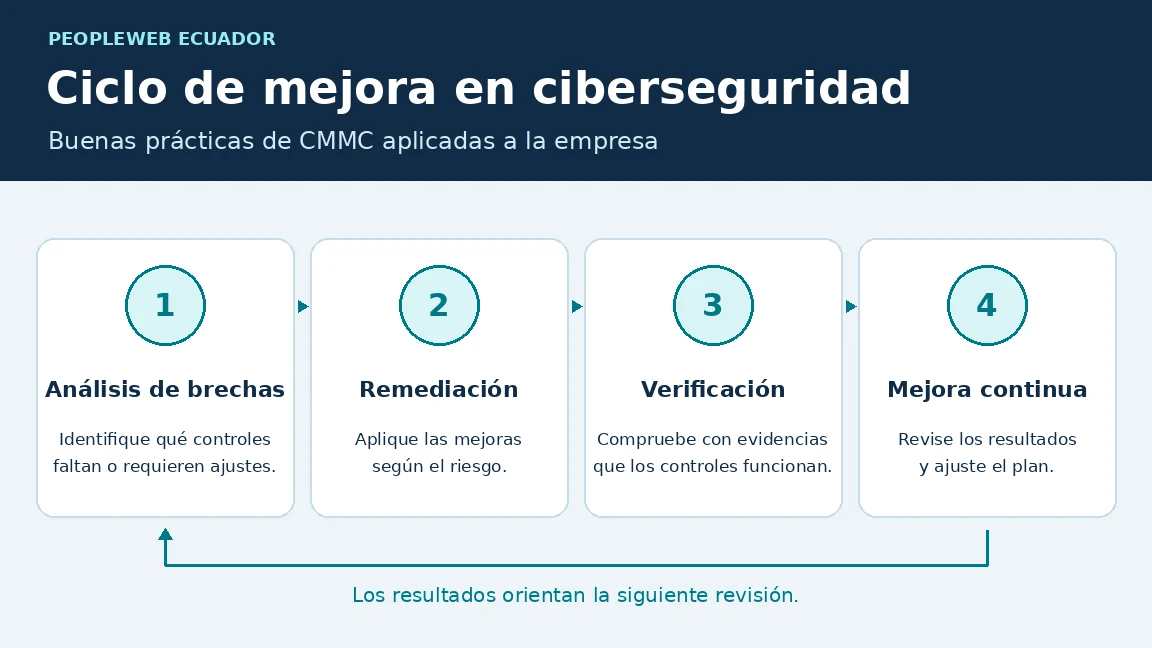
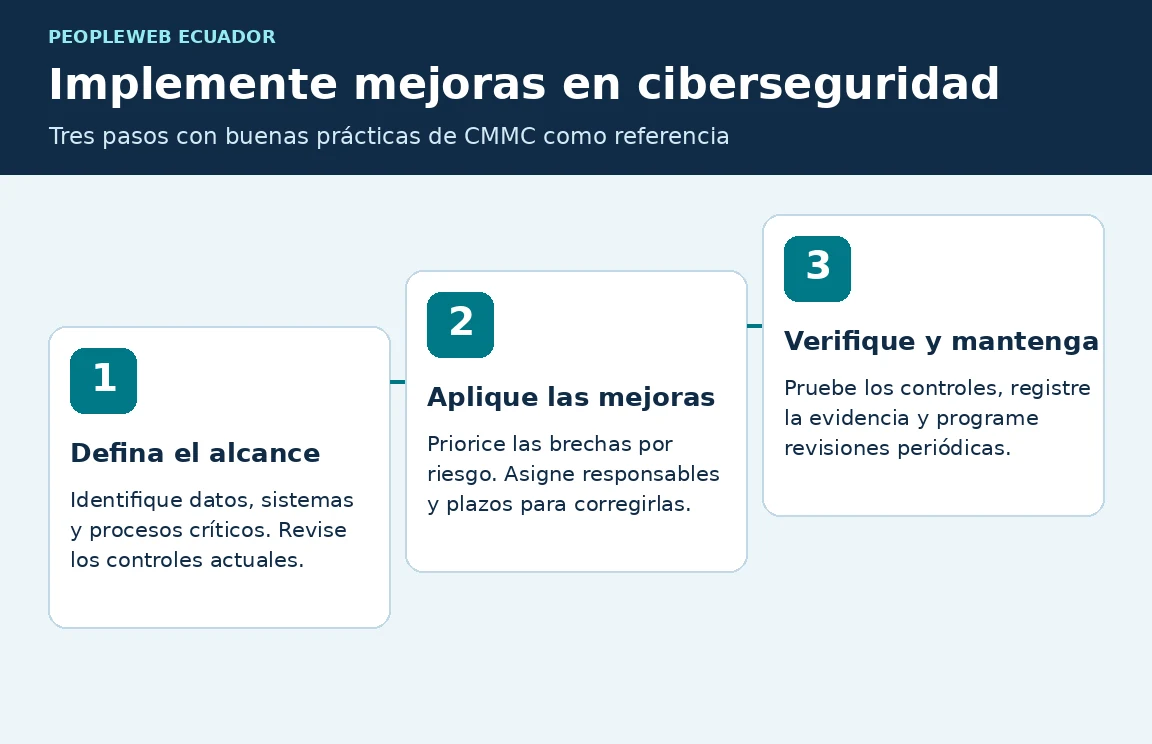
- Definimos el alcance. Identificamos con su equipo los procesos, sistemas, datos y proveedores que se evaluarán.
- Revisamos controles y evidencias. Contrastamos las políticas y procedimientos con registros y ejemplos de su aplicación.
- Priorizamos las brechas. Valoramos el impacto de cada hallazgo y distinguimos las mejoras inmediatas de las que requieren planificación o inversión.
- Entregamos una hoja de ruta. Cada acción incluye una prioridad, un responsable sugerido y la evidencia que permitirá verificar su implementación.
Su empresa recibe un resumen ejecutivo, una matriz de brechas y evidencias y un plan de mejora priorizado. El alcance puede incluir acompañamiento para implementar las acciones y revisar los avances.
Preguntas frecuentes
¿Este diagnóstico sirve para una empresa pequeña o mediana?
Sí. Se puede empezar por los sistemas y procesos más críticos, como el correo corporativo, los accesos remotos y los respaldos, y ampliar la revisión según los hallazgos.
¿Podemos aprovechar políticas o controles que ya tenemos?
Sí. Revisamos la documentación y los registros existentes para identificar qué controles ya funcionan, cuáles necesitan ajustes y dónde falta evidencia.
¿El servicio incluye una certificación?
El servicio se ofrece como diagnóstico y acompañamiento de mejora. Las referencias se seleccionan según el alcance y los objetivos de seguridad de su empresa.